Zero-day in Adobe Commerce: patchen in uren, niet in weken
Het team van SMART SOLID SOLUTIONS
Op 4 september 2026 begonnen aanvallers een lek in Adobe Commerce uit te buiten dat nog niemand kende. De noodpatch kwam op de 7e; het maandelijkse bulletin van de 8e voegde acht extra kritieke kwetsbaarheden toe. Een maand later verdient de episode een nuchtere terugblik — minder om de CVE-nummers dan om wat ze over uw organisatie zegt: de tijd tussen het publiceren en het toepassen van een patch is een overlevingsmetriek geworden.
Drie dagen voorsprong voor de aanvallers
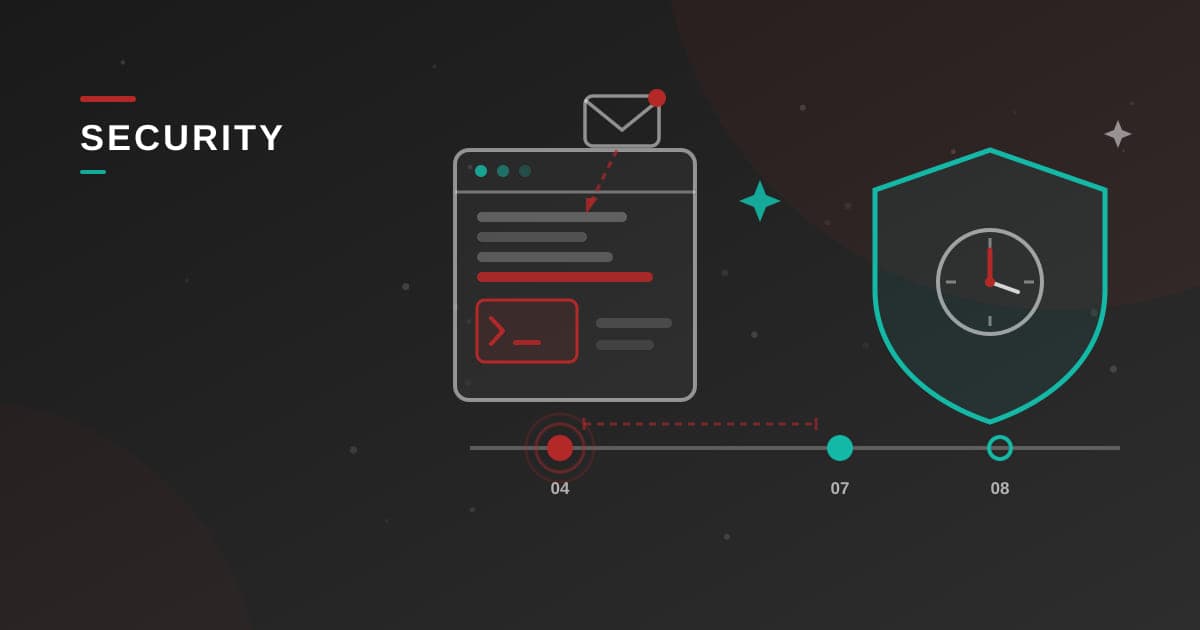
Eerst de chronologie. De campagne, door Sansec StyleSmuggler gedoopt, begon op 4 september: meerdere groepen plaatsten al achterdeuren en webshells via een injectie in de template-engine, geactiveerd door een standaard transactionele e-mail — de herinnering aan een mislukte betaling — zonder enige handeling van het slachtoffer (het verslag van SecurityWeek). Adobe reageerde op 7 september met een fix buiten de cyclus, bulletin APSB26-146: CVE-2026-75650 draagt de maximale CVSS-score van 10,0 en maakt uitvoering van code op afstand mogelijk zonder authenticatie. Getroffen: Adobe Commerce 2.4.4 tot en met 2.4.9, Magento Open Source 2.4.6 tot en met 2.4.9 en de B2B-extensie 1.3.3 tot en met 1.5.3 — kortom, vrijwel het hele park, zelfs bijgewerkt tot en met augustus.
De dag erna verhielp het maandelijkse bulletin APSB26-138 nog acht lekken, stuk voor stuk kritiek: twee stored-XSS met score 9,3, vijf autorisatiefouten, één path traversal. Zes van de acht zijn zonder enig account uit te buiten.
De valkuil van de twee patches
Eén operationeel detail doet ertoe: de noodpatch maakt geen deel uit van de maandelijkse trein. Adobe geeft aan dat die apart wordt geïnstalleerd — wie het septemberniveau toepast zonder de hotfix, laat het enige actief uitgebuite gat open, en de hotfix alleen dekt de andere acht niet. Sinds 2026 verschijnen de gebundelde patches maandelijks en worden ze benoemd op datum (bijvoorbeeld 2.4.9-2026-sep) in plaats van met p-nummers. Leesbaarder — maar het veronderstelt dat iemand, in uw team of bij uw integrator, de bulletins echt leest en een prioritaire hotfix van een routinedeadline kan onderscheiden.
Het venster is dicht
Zelfde seizoen, vorig jaar: SessionReaper (CVE-2025-54236), verholpen op 9 september 2025. De eerste massale aanvallen lieten zes weken op zich wachten; op dat moment was slechts 38% van de winkels bijgewerkt, en de geautomatiseerde golven richtten zich uiteindelijk wereldwijd op meer dan één winkel op de twee, volgens de cijfers die Sansec destijds publiceerde. In 2026 draaide het script om: de uitbuiting ging drie dagen aan de fix vooraf. De conclusie is hard maar simpel — "we patchen in de volgende sprint" is geen beveiligingsbeleid meer, het is een weddenschap tegen geautomatiseerde tegenstanders.
Wat dit van uw organisatie vraagt
Drie heel concrete gevolgen, gezien vanuit de stoel van de architect:
- Een geschreven patch-SLA. Actief uitgebuite hotfix: toepassen binnen uren. Kritiek bulletin: binnen dagen. Benoem wie de bulletins leest, wie beslist, wie toepast, wie verifieert — een patch zonder eigenaar wacht altijd.
- Een architectuur die patchen goedkoop maakt. Een stagingomgeving die trouw is aan productie, geautomatiseerde tests op de kooppaden, herhaalbare deployments zonder onderbreking. De echte kostprijs van een patch is de angst om iets te breken; die angst wordt opgebouwd — of afgebroken — door de architectuur.
- Genoeg om de eerste uren door te komen. Een web application firewall vóór de admin en de API's, bewaking van bestandsintegriteit, regelmatige controle van de beheerdersaccounts. En na een uitgebuite zero-day volstaat patchen niet: zoek naar sporen van een bezoek van vóór de fix — webshells, onbekende accounts, geplande taken, gewijzigde modules.
De checklist voor oktober
- Noteer het exacte patchniveau van elke omgeving, B2B-extensie inbegrepen: is het ouder dan september 2026, dan bent u blootgesteld.
- Controleer dat de hotfix voor CVE-2026-75650 overal is toegepast — productie, preproductie, demo-omgevingen die vanaf internet bereikbaar zijn.
- Laat elke winkel die na 4 september kwetsbaar bleef inspecteren alsof er is ingebroken: de uitbuiting begon voordat de fix bestond.
- Schrijf de SLA en klok uzelf op de trein van oktober: het is de goedkoopste oefening op ware grootte die er bestaat.
Een beveiligingsbulletin is in wezen een gratis test van uw leveringsketen. Organisaties die een patch binnen uren uitrollen, hebben een gezonde architectuur en governance; wie er weken over doet, ontdekt op een septemberdag dat technische schuld ook in beveiligingsincidenten wordt afbetaald.
Ons team kan u helpen.
Laten we over uw project praten.