Adobe Commerceのゼロデイ:パッチは数週間ではなく数時間で
SMART SOLID SOLUTIONS チーム
2026年9月4日、攻撃者たちは、まだ誰も知らないAdobe Commerceの脆弱性を悪用し始めました。緊急修正が届いたのは7日。翌8日の月例ブリテンは、さらに8件のクリティカルな脆弱性を追加しました。1か月が経ったいま、この出来事は冷静に読み返す価値があります。重要なのはCVEの番号ではなく、組織について明らかになったこと——パッチの公開から適用までの時間が、生き残りの指標になったという事実です。
攻撃者が3日先行した
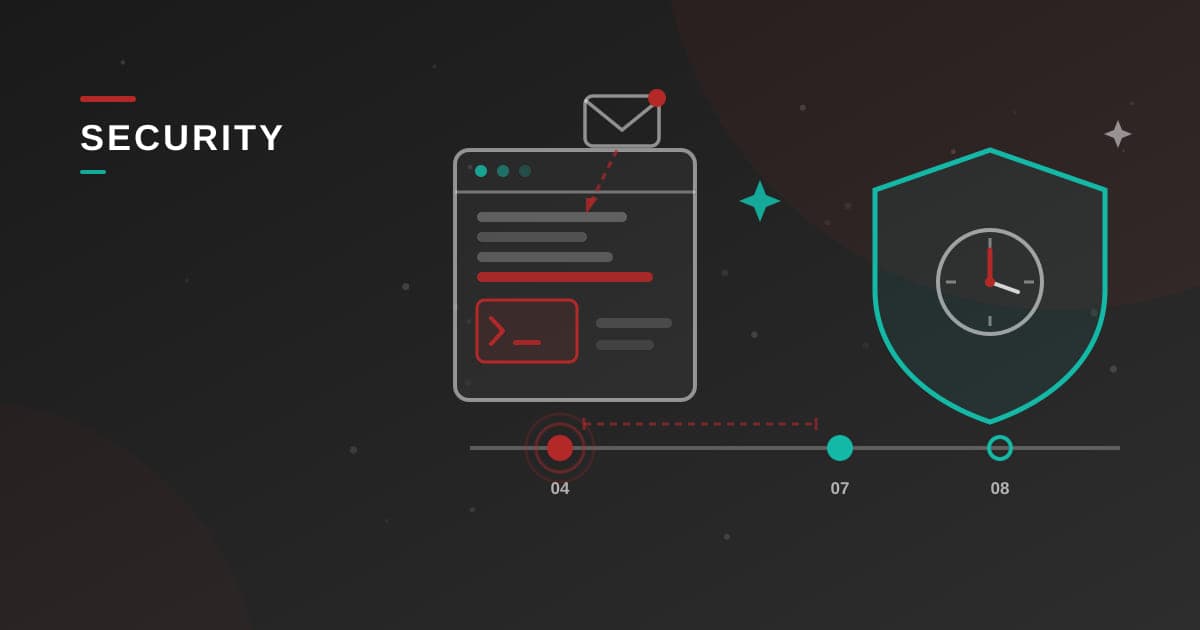
まず時系列から。SansecがStyleSmugglerと名付けたこのキャンペーンは9月4日に始まりました。複数のグループが、テンプレートエンジンへのインジェクションを悪用してバックドアやWebシェルを設置していたのです。引き金は標準のトランザクションメール——決済失敗のリマインダー——で、被害者側の操作は一切不要でした(SecurityWeekの報道)。Adobeは9月7日、定例外の修正であるブリテンAPSB26-146で対応しました。脆弱性CVE-2026-75650はCVSS最高スコアの10.0で、認証なしのリモートコード実行を許します。対象はAdobe Commerce 2.4.4〜2.4.9、Magento Open Source 2.4.6〜2.4.9、B2B拡張1.3.3〜1.5.3——つまり、8月時点で最新だった店舗を含む、ほぼすべての導入環境です。
翌日、月例ブリテンAPSB26-138がさらに8件の脆弱性を修正しました。すべてクリティカル評価で、スコア9.3の格納型XSSが2件、認可の不備が5件、パストラバーサルが1件。8件中6件はアカウントなしで悪用できます。
「2つのパッチ」という落とし穴
運用上の重要な細部があります。緊急修正は月例パッチには含まれていません。Adobeは別途インストールが必要だと明記しています。9月レベルを適用してもホットフィックスがなければ、唯一実際に悪用されている穴は開いたまま。逆にホットフィックスだけでは、残る8件はカバーされません。2026年からは、まとめられたパッチが毎月リリースされ、p番号ではなく日付で命名されるようになりました(例:2.4.9-2026-sep)。読みやすくはなりましたが、それは誰かが——自社かインテグレーターで——ブリテンを実際に読み、優先度の高いホットフィックスと定例の期日を見分けられることが前提です。
猶予の窓は閉じた
昨年の同じ季節にはSessionReaper(CVE-2025-54236)があり、2025年9月9日に修正されました。大規模攻撃が始まるまで6週間の猶予があり、その時点でパッチ適用済みの店舗は38%にとどまり、自動化された攻撃の波は最終的に世界の店舗の2軒に1軒以上を標的にした——これが当時Sansecが公表した数字です。2026年は筋書きが逆転しました。悪用が修正を3日先行したのです。結論は厳しくも単純です。「次のスプリントでパッチを当てる」はもはやセキュリティポリシーではなく、自動化された敵への分の悪い賭けです。
組織に求められること
アーキテクトの椅子から見た、きわめて具体的な3つの帰結です。
- 文書化されたパッチSLA。 実際に悪用されているホットフィックスは数時間以内、クリティカルなブリテンは数日以内に適用。誰がブリテンを読み、誰が判断し、誰が適用し、誰が検証するかを名指しで決めること。担当者のいないパッチは永遠に待たされます。
- パッチを安くするアーキテクチャ。 本番に忠実なステージング環境、購入動線の自動テスト、停止なしで繰り返せるデプロイ。パッチの本当のコストは「壊すのが怖い」という感情であり、その恐怖はアーキテクチャによって作られも、解体されもします。
- 最初の数時間をしのぐ備え。 管理画面とAPIの前段のWAF、ファイル整合性の監視、管理者アカウントの定期的な棚卸し。そして悪用済みゼロデイの後は、パッチだけでは不十分です。修正前に侵入された痕跡——Webシェル、見覚えのないアカウント、スケジュールされたタスク、改変されたモジュール——を探してください。
10月のチェックリスト
- B2B拡張を含め、全環境の正確なパッチレベルを記録する。2026年9月より古ければ露出しています。
- CVE-2026-75650のホットフィックスが本番・ステージング・インターネットから到達可能なデモ環境のすべてに適用済みか確認する。
- 9月4日以降も脆弱なままだった店舗は、侵入されたものとして点検させる。悪用は修正の存在より先に始まっていました。
- SLAを文書化し、10月のパッチで所要時間を計測する。市場でいちばん安い実地訓練です。
セキュリティブリテンとは、突き詰めればデリバリーチェーンの無料テストです。数時間でパッチを展開できる組織は、健全なアーキテクチャとガバナンスを持っています。数週間かかる組織は、いつかの9月に、技術的負債がセキュリティインシデントでも支払われることを知るのです。
当社チームがお手伝いします.
プロジェクトについてご相談ください。