Zero-day en Adobe Commerce: parchea en horas, no en semanas
El equipo de SMART SOLID SOLUTIONS
El 4 de septiembre de 2026, los atacantes empezaron a explotar una falla de Adobe Commerce que nadie conocía todavía. El parche de emergencia llegó el día 7; el boletín mensual del día 8 sumó ocho vulnerabilidades críticas más. Un mes después, el episodio merece una relectura en frío — menos por los números de los CVE que por lo que revela de tu organización: el tiempo entre la publicación de un parche y su aplicación se ha convertido en una métrica de supervivencia.
Tres días de ventaja para los atacantes
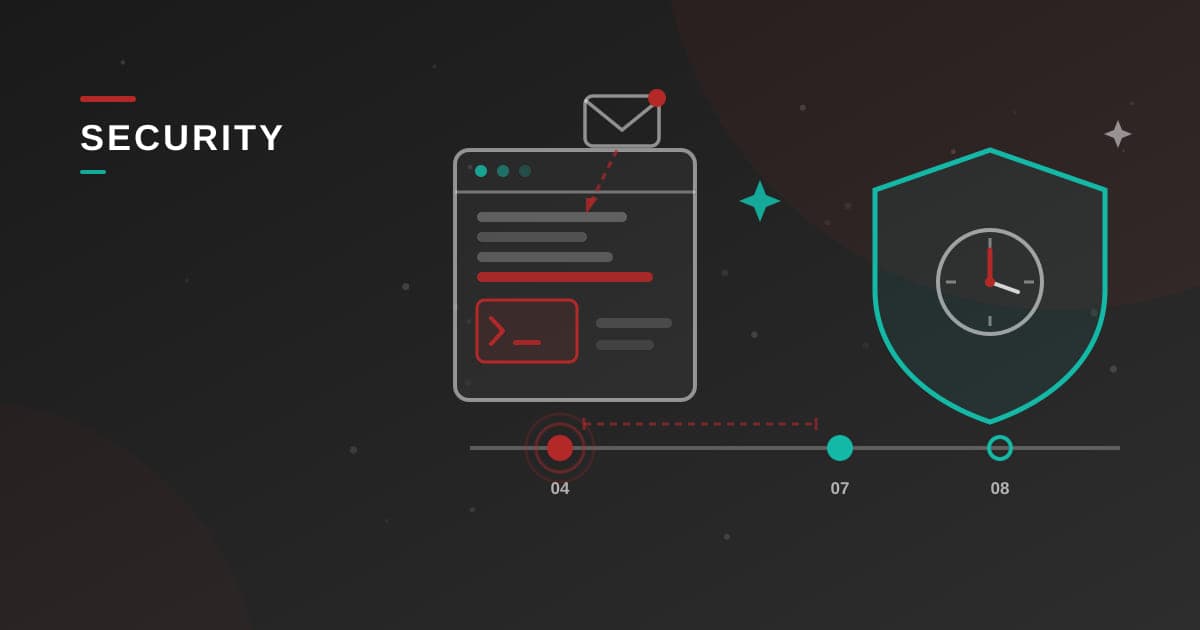
Primero, la cronología. La campaña, bautizada StyleSmuggler por Sansec, arrancó el 4 de septiembre: varios grupos ya colocaban puertas traseras y webshells abusando de una inyección en el motor de plantillas, activada mediante un correo transaccional estándar — el recordatorio de pago fallido — sin ninguna acción de la víctima (el relato de SecurityWeek). Adobe reaccionó el 7 de septiembre con un parche fuera de ciclo, el boletín APSB26-146: la falla CVE-2026-75650 presenta la puntuación CVSS máxima de 10,0 y permite ejecutar código en remoto sin autenticación. Afecta a Adobe Commerce 2.4.4 a 2.4.9, Magento Open Source 2.4.6 a 2.4.9 y la extensión B2B 1.3.3 a 1.5.3 — es decir, casi todo el parque instalado, incluso al día de agosto.
Al día siguiente, el boletín mensual APSB26-138 corregía ocho fallas más, todas clasificadas críticas: dos XSS almacenados con nota 9,3, cinco defectos de autorización, un salto de directorios. Seis de las ocho se explotan sin ninguna cuenta.
La trampa de los dos parches
Hay un detalle operativo que importa: el parche de emergencia no forma parte del tren mensual. Adobe precisa que se instala por separado — aplicar el nivel de septiembre sin el hotfix deja abierta la única falla explotada activamente, y el hotfix solo no cubre las otras ocho. Desde 2026, los parches agrupados salen cada mes y se nombran por fecha (2.4.9-2026-sep, por ejemplo) en lugar de con números p. Es más legible, pero presupone que alguien — en tu equipo o en tu integrador — lea de verdad los boletines y sepa distinguir un hotfix prioritario de un plazo rutinario.
La ventana se ha cerrado
Misma estación, el año pasado: SessionReaper (CVE-2025-54236), corregida el 9 de septiembre de 2025. Los primeros ataques masivos tardaron seis semanas; en ese momento solo el 38 % de las tiendas estaba al día, y las oleadas automatizadas acabaron apuntando a más de una tienda de cada dos en el mundo, según las cifras que Sansec publicó entonces. En 2026 el guion se invirtió: la explotación precedió al parche en tres días. La conclusión es dura pero simple — «parcheamos en el próximo sprint» ya no es una política de seguridad: es una apuesta contra adversarios automatizados.
Lo que esto exige a tu organización
Tres consecuencias muy concretas, vistas desde el sillón del arquitecto:
- Un SLA de parches por escrito. Hotfix explotado activamente: aplicación en horas. Boletín crítico: en días. Pon nombre a quién lee los boletines, quién decide, quién aplica, quién verifica — un parche sin responsable siempre espera.
- Una arquitectura que abarata el parcheo. Un entorno de pruebas fiel a producción, tests automatizados de los recorridos de compra, despliegues repetibles y sin cortes. El coste real de un parche es el miedo a romper algo; ese miedo se construye — o se desmonta — en la arquitectura.
- Lo justo para aguantar las primeras horas. Un cortafuegos de aplicaciones delante del admin y de las API, vigilancia de integridad de ficheros, revisión regular de las cuentas de administrador. Y tras un zero-day explotado, parchear no basta: busca rastros de una visita anterior al parche — webshells, cuentas desconocidas, tareas programadas, módulos modificados.
La lista de octubre
- Anota el nivel de parche exacto de cada entorno, extensión B2B incluida: si es anterior a septiembre de 2026, estás expuesto.
- Comprueba que el hotfix de CVE-2026-75650 está aplicado en todas partes — producción, preproducción, entornos de demo accesibles desde internet.
- Haz inspeccionar cualquier tienda que siguiera vulnerable después del 4 de septiembre como si hubiera sido visitada: la explotación empezó antes de que existiera el parche.
- Escribe el SLA y cronometraos con el tren de octubre: es el simulacro a escala real más barato del mercado.
Un boletín de seguridad es, en el fondo, un test gratuito de tu cadena de entrega. Las organizaciones que despliegan un parche en horas tienen una arquitectura y una gobernanza sanas; las que tardan semanas descubren, un septiembre cualquiera, que la deuda técnica también se paga en incidentes de seguridad.
Nuestro equipo puede ayudarte.
Hablemos de tu proyecto.